Раскрыты 60 тыс биткоин-адресов банды вымогателей LockBit
Почти 60 000 биткоин-адресов, связанных с инфраструктурой вымогателей LockBit, были раскрыты после того, как хакеры взломали партнерскую панель группы в даркнете.
Утечка включала дамп базы данных MySQL, опубликованный в открытом доступе. Он содержал информацию, связанную с криптовалютой, которая могла бы помочь аналитикам блокчейна отследить незаконные финансовые потоки группы.
Программы-вымогатели — это тип вредоносного ПО, используемого злоумышленниками. Они блокируют файлы или компьютерные системы своей цели, делая их недоступными. Злоумышленники обычно требуют выкуп, часто в цифровых активах, таких как Bitcoin (BTC) или Monero (XMR), в обмен на ключ дешифрования для разблокировки файлов.
LockBit — одна из самых известных групп крипто-вымогателей. В феврале 2024 года 10 стран начали совместную операцию по пресечению деятельности группы, заявив, что организация нанесла ущерб ключевой инфраструктуре на миллиарды долларов.
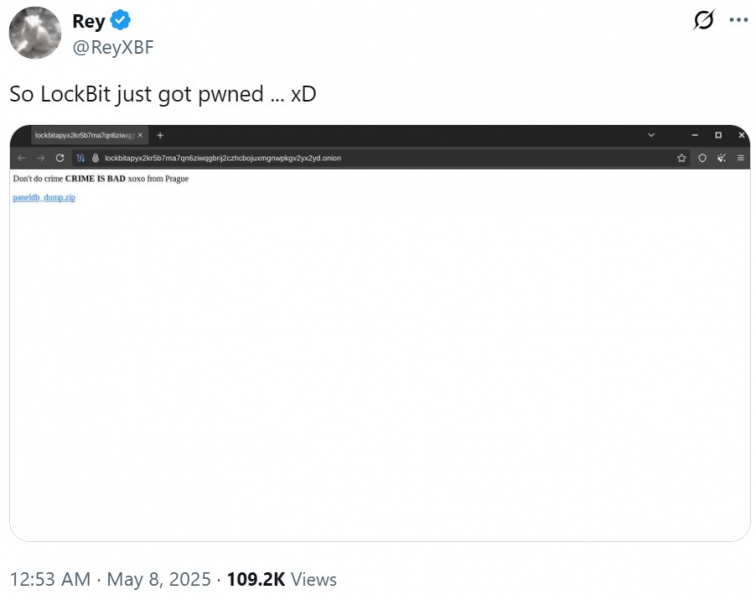
Источник: ReyXBF.
Никаких утечек закрытых ключей биткоина
Хотя было украдено почти 60 000 кошельков Bitcoin, закрытых ключей не было. Один пользователь X поделился разговором с оператором LockBit, подтвердив факт взлома. Однако представитель LockBit заявил, что закрытые ключи или данные не были утеряны.
Несмотря на это, аналитики Bleeping Computer заявили, что база данных содержит 20 таблиц, включая таблицу «сборок». Сюда входят отдельные сборки программ-вымогателей, созданные филиалами организации. Данные также идентифицировали некоторые целевые компании для сборок.
Кроме того, утекшая база данных также включала таблицу «чатов». Эта таблица содержала более 4400 сообщений о переговорах между жертвами и организацией-вымогателем.
Взлом LockBit связан с утечкой вымогателей Everest
Неясно, кто стоял за взломом и как они проникли в операции LockBit, но аналитики Bleeping Computer заявили, что сообщение, использованное при взломе сайта вымогателей Everest, совпало с сообщением, использованным в LockBit. Аналитики предположили, что между двумя инцидентами может быть связь.
Взлом подчеркнул роль, которую криптовалюта играет в экономике вымогателей. Каждой жертве обычно назначается адрес для уплаты выкупа, что позволяет аффилированным лицам отслеживать платежи, пытаясь скрыть связь с их основными кошельками.
Раскрытие адресов позволяет правоохранительным органам и блокчейн-сыщикам отслеживать закономерности и потенциально связывать прошлые платежи выкупа с известными кошельками.